domingo, 10 de septiembre de 2017

Cifrado y Descifrado

INTRODUCCIÓN
Hoy en día es necesario proteger la información de terceros (hackers) que buscan extraer información valiosa de algún mensaje, existen varios métodos para proteger los mensajes, que dependen según sea el ataque. El cifrado es uno de los más importantes para proteger los mensajes en el proceso de la comunicación y evitar que los terceros comprendan este.


¿Qué es el Cifrado?
El cifrado es un método habitual en la criptografía, consiste en escribir mensajes con clave. Lo que supone el cifrado, es una codificación del contenido del mensaje, protegiéndolo de terceros y que puede ser decodificado para quien sepa la clave.
La criptografía, vuelve incomprensible el mensaje y a una clave que permite comprenderlo.

¿Qué es el Descifrado?
Se refiere a descubrir el contenido de un mensaje cifrado por una clave secreta que es “ilegible”, conociendo la clave secreta, el mensaje podrá ser descifrado y volver a ser el original, y “legible”.

Los Tipos de Cifrado:
Simétrico: Este tipo de cifrado significa que dos o más usuarios, tienen una única clave secreta que será la que cifrará y descifrará la información transmitida
La seguridad de la clave simétrica reside en la única clave secreta, y uno de sus problemas es la distribución de esta clave a los distintos usuarios para cifrar y descifrar información
Su principal ventaja es su velocidad de los algoritmos que son muy usados para cifrar grandes cantidades de datos

-Para que sea fiable debe cumplir:
  • Cuando el mensaje este cifrado, no se puede obtener la clave de cifrado/descifrado.
  • Si se conoce el texto claro y el cifrado, se debe tardar más y gastar más dinero en obtener la clave que el posible valor de la información sustraída.


Asimétrico: Una persona con una pareja de claves, cifra un mensaje con la llave privada, ese mensaje solo podrá ser descifrado con la llave publica, viceversa.
Si se cifra un mensaje con la clave privada, no se puede descifrar con esta misma (que es usada con una autentificación o firma comprobando que el emisor es realmente el). El asimétrico proporciona autenticidad, integridad y no repudio
Una de sus diferencias sobre el asimétrico es que la clave pública puede ser conocida por todo el mundo, la privada no.

-Para que sea fiable debe cumplir:
  • Si se conoce el texto cifrarlo, debe resultar muy difícil o imposible extraer el texto en claro y la clave privada.
  • Si se conoce el texto en claro y el cifrado, debe resultar más costoso obtener la clave privada que el texto en claro.
  • Si los datos han sido cifrados con la clave pública, sólo debe existir una clave privada capaz de descifrarlo, y viceversa.

La Autentificación
Es la capacidad de demostrar que un usuario o aplicación es realmente que dicha persona o aplicación asegura ser. Trata de asegurar que una comunicación sea autentica.
Algunos métodos son:
Biomédicas, por huellas dactilares, retina del ojo, etc.
Tarjetas inteligentes que guardan información de los certificados de un usuario.
Métodos clásicos basados en contraseña.


CONCLUSIÓN
El cifrado es un método de seguridad informática importante y de los más seguros, junto con algunos otros, se vuelve aún más fuerte, como con la autentificación. El objetivo general de los mecanismos de seguridad es proteger la integridad del mensaje, de los terceros que están fuera de la red de comunicación "emisor y receptor". Sin ellos los mensajes estarían más inseguros y cualquiera los podría leer.


REFERENCIAS
De Luz Sergio, Criptografía: Algoritmos de cifrado de clave simétrica, REDESZONE, https://www.redeszone.net/2010/11/04/criptografia-algoritmos-de-cifrado-de-clave-simetrica/?utm_source=related_posts&utm_medium=manual
De Luz Sergio, Criptografía: Algoritmos de cifrado de clave asimétrica, REDESZONE, https://www.redeszone.net/2010/11/16/criptografia-algoritmos-de-cifrado-de-clave-asimetrica/
Fundamentos de Seguridad Informática, México, Unam,  

Redes y sus Topologías

INTRODUCCIÓN
La red es un conjunto de computadoras y otros equipos interconectados que comparten información recursos y servicios, se puede dividir en diversas categorías, como LAN, MAN y WAN.
La topología de una red es el arreglo físico por el cual los dispositivos de una red se interconectan entre sí sobre un medio de comunicación.

Existen dos tipos de Topologías:
  1. Topología Física: Se refiere al diseño actual del medio de transmisión.
  2. Topología Lógica: Se refiere a la trayectoria lógica de una señal por los dispositivos en la red.

TIPOS DE TOPOLOGÍAS DE REDES

Ducto o Bus: 
Es una dorsal principal con dispositivos de red interconectados a lo largo esta. Las computadoras "escuchan" al ducto. Cuando están listas para transmitir, ellas se aseguran que no haya nadie más transmitiendo en el ducto, y entonces ellas envían sus paquetes de información. Emplean la arquitectura de red Ethernet.
Fue un poco robusta, pero tenía la contención para accesar al cable dorsal. 

Pero a pesar de este problema es de las más utilizadas en la categoría LAN.


Estrella: 
Las computadoras en la red se conectan a un dispositivo central conocido como concentrador o a un conmutador de paquetes. utilizando un método basado en contención, las computadoras escuchan el cable y esperan por un tiempo de transmisión.
Utiliza un cable de conexión para cada computadora, es muy fácil de expandir, sólo dependerá del número de puertos disponibles en el hub o switch, su desventaja es ya que, si el hub falla, toda la red se cae.

Es más usada en red MAN y WAM.


Anillo:
Una topología de anillo conecta los dispositivos de red uno tras otro sobre el cable en un círculo físico. Formando una figura de anillo. Las computadoras en la red retransmiten los paquetes que reciben y los envían a la siguiente computadora en la red. Hay un “token” que circula alrededor del anillo y cuando una computadora desea enviar datos, espera al token y se posiciona de él. La computadora entonces envía los datos sobre el cable. Esperando la respuesta de la computadora destino (si fue enviado o no).

Es más utilizada en las categorías CAN y MAN.

Malla:
Utiliza conexiones redundantes entre los dispositivos de la red, cada dispositivo en la red está conectado a todos los demás. Pero debido a la redundancia, como ventaja la red puede seguir operando si una conexión se rompe. Es más cara que las demás por su uso redundante de cables.

La red Internet utiliza esta topología para interconectar las diferentes compañías telefónicas y de proveedoras de Internet, mediante enlaces de fibra óptica


Árbol:
Es una variante de la estrella, los nodos(dispositivos) del árbol están conectados a un concentrador central que controla el tráfico de la red, la mayoría de los dispositivos se conectan a un concentrador secundario, y a través del secundario se conectan al central
El controlador central del árbol es un concentrador activo. Un concentrador activo contiene un repetidor, es decir, un dispositivo hardware que regenera los patrones de bits recibidos antes de retransmitidos. Retransmite las señales, de esta forma amplifica su potencia e incrementa la distancia a la que puede viajar la señal.


CONCLUSIÓN:
Las Topologías de redes son importantes al conectar computadoras entre sí, la forma de transmitir información es primordial, existen varios tipos pero cada uno fue hecho para un caso específico, sin ellos sería un problema la transmisión de información para la categorías de las redes (LAN, MAN, WAN, entres otros).

REFERENCIAS:
Topologías de red, eveliux, México  http://www.eveliux.com/mx/Topologias-de-red.html
Vergara Kevin, Topologías de red, bloginformatico,  http://bloginformatico.com/topologia-de-red.php


Modelo OSI y TCP/IP

INTRODUCCIÓN
La información que trabaja a través de una red, datos o paquete de datos. En los paquetes, se incluye la información de origen junto con otros elementos que necesitan para hacer la comunicación. La dirección origen especifica la identidad del computador que envía y la dirección destino especifica la identidad del computador que recibe.

Surgieron de la creación de redes con distinto hardware y software, tal que eran incompatibles entre sí (no podían comunicarse entre sí). Lo cual la ISO (Organización Internacional de la Normalización), que reconoció que era necesario crear un modelo de red para solucionar este problema. Se elaboro el Modelo OSI en 1984.

Modelo OSI
En este modelo hay siete capaz donde cada una ilustra una función de red especifica.
Explicación de las Capas:

7. Aplicación: Suministra servicio de red a las aplicaciones del usuario algunos ejemplos de aplicaciones son los programas de hojas de cálculo, de procesamiento de texto.

6. Presentación: Garantiza que la información enviada por la Aplicación sea legible y puede cambiar el formato a uno común.

5. Sesión: Establece, administra y finaliza las sesiones entre dos host que se comunican entre sí. Sincroniza el dialogo entre las capas de Presentación de los dos hosts y administra el intercambio de datos.

4. Transporte: Segmentan los datos que enviara y los reensambla en una corriente de datos, intenta suministrar un servicio de transporte.

3. Red: Proporciona conectividad y selecciona la ruta entre los dos sistemas de host.

2. Enlace de Datos: Proporciona tránsito confiable a través de un enlace físico.

1. Física: Define las especificaciones eléctricas, mecánicas de procesamiento y funcionales para evitar, mantener y desactivar el enlace físico entre los dos sistemas.


VENTAJAS

  • Divide la comunicación de red en partes más pequeñas y sencillas.
  • Normaliza los componentes de red para permitir el desarrollo y el soporte de los productos de diferentes fabricantes.
  • Permite a los distintos tipos de hardware y software de red comunicarse entre sí.
  • Impide que los cambios en una capa puedan afectar las demás capas, para que se puedan desarrollar con más rapidez.
  • Divide la comunicación de red en partes más pequeñas para simplificar el aprendizaje.


Modelo TCP/IP
Esta compuesto por cuatro capas: 

  • Capa de Aplicación: Maneja protocolos de alto nivel, que permiten la representación, codificación de los datos y el control del dialogo. Ejemplos de algunos protocolos: DNS, TELNET, FTP, entre otros.
  • Capa de Transporte: Se establece una conexión entre el host transmisor y receptor. Segmenta los datos en el host origen, y cuando llegan al destino se ensamblan para recuperar el mensaje original. Protocolos para la transmisión de datos: TCP y UDP.
  • Capa de Internet: Selecciona la mejor ruta para transmitir los paquetes por la red, de tal manera que cada paquete atraviese la menos cantidad de routers en el menos tiempo posible. Su protocolo es el IP.
  • Capa de Acceso a la Red: o Capa de Host de Red; Maneja todos los aspectos que un paquete IP requiere para efectuar un enlace físico con los medios de red (LAN y WAN).


CONCLUSIÓN

Los modelos de red son importantes por que sin ellos al crear una red puede haber varias variaciones a tal grado que se hagan incompatibles entre si, y no puedan interactuar. El propósito de los Modelos es solucionar estos problemas. Siguiendo modelos generales para la comunicación de las redes. Sin ellos y sus capas generales, no serian posibles muchas cosas de la vida cotidiana, como la comunicación entre las computadoras.

Referencias
Hernández Aguirre, Comparación de los Modelos OSI y TCP/IP, uaeh, México,Hidalgo,  https://www.uaeh.edu.mx/scige/boletin/huejutla/n10/r1.html


domingo, 20 de agosto de 2017

Ensayo de Seguridad WEB

Seguridad WEB


Introducción
La seguridad web es de las cosas más importantes en la informática y/o en las aplicaciones del mundo. ¿Qué es la seguridad WEB? Es el impedimento de acciones no autorizadas que pueden causar daños o alterar cierto sistema. Hoy en día se sufre de muchos ataques o atentados contra los programas o servidores por aquellos llamados hackers.

Los riesgos contra la seguridad
Existen 2 riesgos, los cuales son:
  • La Amenaza: Que es la posibilidad de violación de la seguridad, existe cuando hay una circunstancia, acción o evento que pudiera romper la seguridad. Es un peligro posible que podría explotar una vulnerabilidad.
  • El Ataque: Es un asalto a la seguridad del sistema derivado de una amenaza. Es decir, un acto para eludir los servicios de seguridad y violar la política de seguridad de un sistema. O cualquier acción que comprometa a la seguridad de la información de una organización. Existen 2 tipos de ataques:
    • Ataque Pasivo: Son la forma de escucha o de observación no autorizadas en las transmisiones. El objetivo es obtener información que se transmite. Estos ataques son muy difíciles de detectar, ya que no implican alteración en los datos. Ni el emisor ni el receptor son conscientes de la tercera persona que lee los mensajes. Para contrarrestarlos se usan los cifrados de datos. Existen dos tipos:
      • Obtención de contenido de Mensajes
      • Análisis de Tráfico
    • Ataque Activo: Que implican alguna modificación en el flujo de datos, o la creación de uno falso. Se divide en 4 categorías:
      • Suplantación
      • La Repetición
      • Modificación de Mensajes
      • Interrupción de Servicio
Para contrarrestar los ataques existen distintos servicios de seguridad, que mejoran la seguridad de los sistemas, el procesamiento de datos y la transferencia de información de una organización. Hacen uso de uno o más mecanismos para proporcionar su servicio. Los mecanismo de seguridad son diseñados para detectar los ataques y restablecerse de ellos.

Aquí se presenta una tabla de "Ataques vs Mecanismos de Seguridad".

CONCLUSIÓN
La seguridad es importante bajo la protección o/e integridad de los datos el no protegerlos conlleva a quitar privacidad o hasta fraudes, hay muchos mecanismos de seguridad que detectan los ataques, pero pueden ser burlados, se tienen que crear aún más mecanismos, no es totalmente seguro, ya que los ataques evolucionan con la seguridad.

Referencias
William Stallings, 2004, Fundamentos de Seguridad en Redes. Aplicaciones y Estándares. Madrid,España. Pearson Educación.
Ataque Informático, EcuRed, sin fecha,


Ensayo Cliente-Servidor

Arquitectura Cliente-Servidor
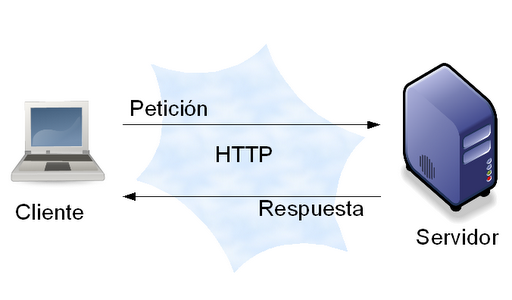
Resultado de imagen para cliente servidor arquitectura
Introducción
Es una arquitectura distribuida que consiste en que un cliente realice una petición y un servidor lo procese y devuelva una respuesta. El modelo Cliente-Servidor está referido a Ordenadores en red y consta de 3 niveles, el nivel 1 es el cliente, el nivel 2 el servidor, y el nivel 3 los recursos con los que interactúa el servidor. Por ejemplo: En un sistema distribuido cada máquina puede cumplir tanto con el rol de servidor como el de cliente. El cliente participa en las conexiones enviando la petición deseada, y se quede esperando por una respuesta, una vez que reciba la respuesta del servidor termina su conexión. 

Los Servidores
El servidor se puede ejecutar en cualquier sistema donde exista TCP/IP. Y está activo desde antes que le llegue la primera petición, lo cual hace que su tiempo de vida sea "interminable". Ellos pueden ejecutar tareas sencillas, que es donde procesan una petición a la vez, pero secuencialmente, ya que son rápidos al devolver una respuesta. Los más complejos trabajan concurrentemente, tienen alto requerimiento de protección y autorización, son capaces de leer archivos de sistema, mantenerse en línea, acceder a datos protegidos y a archivos de usuario, pero ellos tardan en dar una respuesta.

Constan de dos partes
  1. Programa o proceso que es responsable de aceptar nuevas peticiones se le llama: Maestro o Padre.
  2. Programas o procesos que deben manejar las peticiones individualmente son llamados: Esclavos o Hijos.
El programa “Maestro” tiene diferentes tareas, entre ellas están el abrir un puerto para que puedan acceder los clientes, esperar y aceptar las peticiones de los clientes, iniciar un programa “Esclavo” para realizar su petición.

CARACTERÍSTICAS
  • Combinación de un cliente que interactúa con el usuario (interfaz del sistema), y un servidor que interactúa con los recursos a compartir (bases de datos, impresoras, modem, entre otros).
  • Se establece una relación entre procesos distintos, los cuales pueden ser ejecutados en la misma máquina o en máquinas diferentes distribuidas a lo largo de la red.
  • No existe otra relación entre clientes y servidores que no sea el que se tiene en el intercambio de mensajes, ya que el mensaje es el medio de las peticiones y respuestas.
  • Conecta clientes y servidores independientemente de sus plataformas.
  • Tiene escalabilidad, permite agregar más estaciones de trabajo activas sin afectar altamente a su rendimiento, y puede agregar múltiples servidores.

VENTAJAS
  • Se pueden usar componentes software/hardware de varios fabricantes, contribuye a la reducción de costos.
  • Facilita la integración entres sistemas distintos y comparte información (Puede integrar varias PCs sin que tenga el mismo sistema operativo).
  • Es más rápido el mantenimiento y desarrollo de aplicaciones (SQL, sockets, RPC).
  • Contribuye a proporcionar a los diferentes departamentos de una organización, soluciones locales. Pero permitiendo la integración de la información relevante a nivel global.
DESVENTAJAS
  • El mantenimiento de los sistemas es más difícil pues implica los distintos componentes de software y hardware distribuidos por distintos proveedores, es difícil detectar las fallas.
  • Escasas herramientas de administración.
  • Los clientes y servidores deben usar el mimo mecanismo (sockets, RPC), por lo tanto, deben tener mecanismos generales en distintas plataformas.
  • En el aspecto de la seguridad se deben hacer verificaciones en el cliente y el servidor.
  • El desempeño puede disminuir por congestión de red y el tráfico de datos.

CONCLUSIÓN
El modelo Cliente-Servidor es importante para la conexión y el intercambio de información a nivel mundial, puesto que el cliente pide y el servidor envía. Lo cual su importancia implica en los sistemas distribuidos, ya que los distintos ordenadores se reparten las tareas. Es posible que su seguridad no sea muy avanzada pero sin el modelo no podrían ejecutarse muchas aplicaciones con las que hoy en día contamos.

Referencias
Aquitectura Cliente-Servidor, EcuRed, sin fecha https://www.ecured.cu/Arquitectura_Cliente_Servidor
Rodrigo Paszniuk, Arquitectura Cliente-Servidor, 2013-07-09, Programación


domingo, 13 de agosto de 2017

Ensayo de Sistemas Distribuidos

INTRODUCCIÓN


Es una conexión de computadoras autónomas conectadas mediante una red de comunicaciones que interactúan entre si por medio de mensajes para lograr hacer una determinada tarea. Para poder conectarse entre si llevan a cabo un protocolo preestablecido.  El sistema distribuido siempre está funcionando, aunque algunas aplicaciones no lo estén. También un sistema distribuido hace referencia al termino “red de computadoras”.


CARACTERÍSTICAS

  • Los usuarios y aplicaciones pueden interactuar con un sistema distribuido, sin importar en que momento o en donde se lleve la acción.
  • En los elementos que componen una red de computadoras, donde se ejecuta el sistema distribuido, son variados y diferentes. También conocido como la Heterogeneidad.
  • Tienen extensibilidad y apertura.
  • Tienen seguridad: Para los usuarios dichos mensajes que envían deben tener seguridad. Para ellos el sistema debe ofrecer confidencialidad (El manejo privado de la información), la autentificación del usuario, la integridad que asegure que la información no haya sido corrompida durante su envió y el control de acceso a los recursos administrados por un sistema, para eso se crean firewalls, encriptación de datos, entre otras cosas.
  • Escalabilidad: Hay escalabilidad cuando el número de recursos y usuario aumenta significativamente y el sistema logra conservar su efectividad. Los distintos aspectos que afectan la escalabilidad son: Su tamaño de usuarios/recursos, la localización entre las computadoras y su nivel de administración. Pero un sistema que es escalable en uno o varios aspectos termina afectando su rendimiento conforme a su crecimiento.
  • La transparencia: Un sistema distribuido, es transparente cuando es capaz de presentarse en las computadoras como si fuera un sistema que corre solo en ella y no como un sistema cuyos recursos y procesos están distribuidos físicamente en varias computadoras.

LA CONCURRENCIA

La concurrencia permite que los recursos disponibles en la red puedan ser utilizados simultáneamente por los usuarios y/o aplicaciones. Existe un control de concurrencia que trata con los problemas de aislamiento y consistencia del procesamiento de transacciones, el nivel de concurrencia o el número de transacciones simultaneas es el parámetro más importante en los sistemas distribuidos, por tanto los mecanismos de control de concurrencia buscan un balance entre el mantenimiento de la consistencia de datos y el mantenimiento de un alto nivel de concurrencia.

LA CARENCIA DE RELOJ GLOBAL

No tiene un reloj (hora) fijo. La coordinación para la transferencia de los mensajes entre los componentes de la red para realizar una determinada tarea, no tienen una temporización general o global, sino que está distribuida en los distintos equipos.

FALLOS INDEPENDIENTES EN LOS COMPONENTES

El sistema distribuido trabaja mutuamente entre los componentes, pero no significa que si uno de estos comienza a fallar los demás también, por lo cual los componentes siguen funcionando con normalidad haciendo un trabajo efectivo.

EJEMPLO DE UN SISTEMA DISTRIBUIDO


Un ejemplo sería Skype, ya que varias computadoras pueden conectarse para la comunicación de sus usuarios, usando micrófonos y/o cámaras. Skype debe usar la autentificación de usuario a través de su base de datos, cuando las computadoras están conectadas trabajan mutuamente para hacer la tarea que se les puso, en este caso la comunicación. También deben contar con una alta seguridad contra los terceros puesto que no cualquiera se puede meter a una llamada/videochat privado de forma normal sin invitación. 

CONCLUSIÓN

Los sistemas distribuidos son importantes para la vida cotidiana de hoy en día, necesitan muchos requerimientos para ser un buen sistema distribuido y tener mucha efectividad, pero lo que más necesitan es tener aún más seguridad que con la que cuentan hoy en día para proteger la información que el usuario envié o reciba de los terceros. Su mayor ventaja es sobre que si ocurre algún fallo independiente en la red, no afectara a los demás equipos y podrán completar la tarea determinada. Y la escalabilidad es un pequeño problema, puesto que entre más escalabilidad tenga su rendimiento es afectado. 

Referencias

Turpo Einar, Sistemas Distribuidos, recuperado el 13 de Agosto 2017, Unap, http://www.unap.edu.pe/cidiomas/licing/pdf/sd.pdf. 13 de Agosto 2017.
Sistemas Distribuidos, recuperado el 13 de Agosto 2017, Cinestav, http://www.tamps.cinvestav.mx/~vjsosa/clases/sd/sistemas_distribuidos_panorama.pdf. 13 de Agosto 2017.
Lopéz F. FranciscoSistemas Distribuido, recuperado el 13 de Agosto de 2017, México, UAM Cuajimalpa http://hermes.cua.uam.mx/libros/archivos/03IXStream_sistemas_distribuidos.pdf. Agosto 2015.

Autor: DAVID MADRIGAL BUENDÍA.